

Ankara Cumhuriyet Başsavcılığı koordinesinde yürütülen soruşturma kapsamında yapılan teknik incelemelerde, yasa dışı sorgu paneline ait sunucuda 101 milyon kimlik bilgisi ile 118 milyon GSM numarasıyla eşleştirilmiş T.C. kimlik numarası verisinin bulunduğu belirlendi. Panelin kişisel verilerin yasa dışı şekilde sorgulanmasına imkan sağladığı, bunun yanında yasa dışı veri temini, yasa dışı sorgu sistemleri, oltalama altyapıları ve dolandırıcılık faaliyetleriyle bağlantılı olarak kullanıldığı tespit edildi.
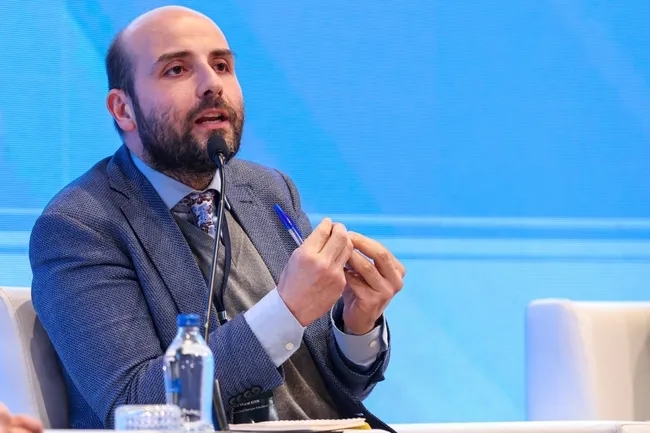
Prof. Dr. Ali Murat Kırık
"ASIL RİSK VERİNİN TEK BİR YERDE TOPLANMASI"
Adli bilişim uzmanı Prof. Dr. Ali Murat Kırık, 101 milyon kimlik bilgisinin tek bir panel içerisinde bulunmasının yalnızca veri miktarı açısından değil, bu bilgilerin birlikte ve sorgulanabilir şekilde kullanılabilmesi açısından da değerlendirilmesi gerektiğini belirtiyor.
Kırık, "Buradaki temel risk, milyonlarca verinin tek bir sistemde toplanması ve aranabilir hale getirilmesidir. Kimlik bilgileriyle telefon numaralarının eşleştirilmesi, kötü niyetli kişilerin belirli vatandaşları daha kolay hedeflemesine zemin hazırlayabilir. Özellikle oltalama ve sosyal mühendislik saldırılarında, karşıdaki kişi hakkında gerçek bilgilerin bilinmesi saldırının daha inandırıcı hale getirilmesinde kullanılabilir. Ancak soruşturma tamamlanmadan bu verilerin tamamının hangi kaynaklardan elde edildiği veya hangi kişilerin verilerinin hangi amaçlarla kullanıldığı konusunda kesin bir değerlendirme yapmak doğru olmaz" dedi.
PANEL SADECE VERİ SORGULAMAK İÇİN KULLANILMAMIŞ
Soruşturma kapsamında panelin yalnızca kişisel verilerin sorgulanması amacıyla kullanılmadığı, yasa dışı veri temini, oltalama altyapıları ve dolandırıcılık faaliyetlerine de aracılık ettiği yönünde tespitler yapıldı.
Teknik incelemelerde panel üzerinden gerçekleştirilen yasa dışı sorguların, sistemi kullanan kişilerin ve olası dolandırıcılık faaliyetleriyle bağlantıların ortaya çıkarılmasına yönelik çalışmaların sürdüğü bildirildi.
"KİŞİSEL BİLGİLERİN BİLİNMESİ GÜVEN ALGISINI KÖTÜYE KULLANABİLİR"
Adli bilişim uzmanı Prof. Dr. Ali Murat Kırık, GSM numarası ile T.C. kimlik numarasının eşleştirilmesinin özellikle sosyal mühendislik açısından önemli bir risk oluşturabileceğini ifade ediyor.
Kırık, "Bir vatandaşın telefon numarasının ve bazı kimlik bilgilerinin karşı tarafta bulunması, dolandırıcının kendisini banka çalışanı, kamu görevlisi veya başka bir kurumun temsilcisi gibi göstermesini kolaylaştırabilir. Çünkü vatandaş karşısındaki kişinin kendisi hakkında bazı gerçek bilgileri bildiğini görünce, bu kişiye güvenme eğilimine girebilir. Burada önemli olan nokta, bu bilgilerin tek başına her işlemi gerçekleştirmeye yeterli olmadığıdır. Ancak başka bilgilerle birleştirildiğinde hedefli oltalama ve sosyal mühendislik saldırılarının daha inandırıcı hale gelmesine neden olabilir" dedi.
BANKA HESAPLARI İÇİN DOĞRUDAN TEHDİT Mİ?
Kimlik ve GSM bilgilerinin yasa dışı şekilde ele geçirilmesi, vatandaşların banka hesaplarının doğrudan boşaltılabileceği anlamına gelmiyor. Bankacılık işlemlerinde farklı doğrulama mekanizmaları bulunuyor.
Bununla birlikte ele geçirilen bilgilerin başka yöntemlerle bir araya getirilmesi halinde kişiye özel dolandırıcılık girişimleri gerçekleştirilebilir. Özellikle doğrulama kodu, internet bankacılığı şifresi veya kart bilgilerinin elde edilmeye çalışıldığı senaryolar ortaya çıkabilir.
"TEK BAŞINA T.C. KİMLİK NUMARASIYLA HESAP BOŞALTILMAZ"
Prof. Dr. Ali Murat Kırık, vatandaşların T.C. kimlik numarası veya telefon bilgilerinin bilinmesini doğrudan banka hesabının ele geçirildiği şeklinde değerlendirmemesi gerektiğini belirtiyor.
Kırık, "T.C. kimlik numarası ile GSM numarasının bilinmesi tek başına internet bankacılığına girilebileceği veya banka hesabının doğrudan boşaltılabileceği anlamına gelmez. Buradaki risk daha çok sosyal mühendislik aşamasında ortaya çıkıyor. Dolandırıcı, vatandaşın gerçek bilgilerini kullanarak güven oluşturabilir ve daha sonra tek kullanımlık doğrulama kodunu, şifreyi veya kart bilgilerini almaya çalışabilir. Bu nedenle telefonla arayan kişi bazı kişisel bilgilerimizi doğru şekilde biliyor olsa bile, kesinlikle güvenilir kabul edilmemeli" dedi.
VATANDAŞ VERİLERİNİ NASIL KORUYACAK?
Uzmanlar, vatandaşların kişisel bilgilerinin sızıp sızmadığını öğrenmek amacıyla internette faaliyet gösteren kaynağı belirsiz sorgu sitelerine bilgilerini girmemesi gerektiğine dikkat çekiyor.
Vatandaşların banka hesaplarını, GSM aboneliklerini ve kendi adlarına gerçekleştirilen işlemleri düzenli olarak kontrol etmesi, şüpheli bir durumla karşılaşılması halinde ilgili kurumlarla yalnızca resmi kanallar üzerinden iletişime geçmesi önem taşıyor.
"VERİM SIZDI MI DİYE BİLİNMEYEN SİTELERDE SORGULAMA YAPILMAMALI"
Prof. Dr. Ali Murat Kırık, vatandaşların "verim sızdı mı?" endişesiyle yeni bir veri paylaşımında bulunmaması gerektiğini vurguluyor.
Kırık, "İnternette kişisel verilerimizin hangi panellerde bulunduğunu sorguladığını iddia eden çok sayıda kaynağı belirsiz platform ortaya çıkabilir. Vatandaşların T.C. kimlik numarası, telefon numarası veya başka kişisel bilgilerini bu tür sitelere girerek sorgulama yapması yeni bir risk oluşturabilir. Bunun yerine resmi kurumlardan gelen bildirimler takip edilmeli, banka ve GSM hesapları düzenli şekilde kontrol edilmeli ve kişinin adına gerçekleştirilen olağan dışı işlemler konusunda dikkatli olunmalı" dedi.
DİJİTAL MATERYALLER İNCELEMEYE ALINDI
Operasyonda şüphelilerin adreslerinde 2 cep telefonu, 2 SIM kart, 3 sabit disk ve 1 USB bellek ele geçirildi. Dijital materyaller incelemeye alındı.
El konulan materyaller üzerinde verilerin hangi kaynaklardan temin edildiği, sisteme hangi yöntemlerle aktarıldığı, kimlere sunulduğu, paneli kullanan kişiler ve gerçekleştirilen yasa dışı sorguların araştırıldığı bildirildi. Olası dolandırıcılık ve oltalama faaliyetleriyle bağlantıların da soruşturulduğu belirtildi.
"KRİTİK NOKTA VERİNİN KAYNAĞININ TESPİT EDİLMESİ"
Adli bilişim uzmanı Prof. Dr. Ali Murat Kırık, soruşturmanın önemli başlıklarından birinin verilerin kaynağının ve sisteme hangi yöntemlerle aktarıldığının belirlenmesi olduğunu ifade ediyor.
Kırık, "Adli bilişim açısından burada yalnızca panelin kapatılması yeterli değil. Verinin hangi kaynaktan geldiği, ne zaman sisteme aktarıldığı, kimlerin eriştiği ve hangi sorguların gerçekleştirildiği teknik olarak ortaya konulmalı. Dijital materyallerin incelenmesiyle birlikte erişim kayıtları, sunucu kayıtları ve veri hareketlerinin değerlendirilmesi soruşturmanın kapsamını genişletebilir. Böylece yalnızca paneli yöneten kişilerin değil, varsa veri temini ve kullanım zincirindeki diğer bağlantıların da ortaya çıkarılması mümkün olabilir" dedi.
"VERİ GÜVENLİĞİ SADECE SIZINTIYI ÖNLEMEKLE SINIRLI DEĞİL"
Prof. Dr. Ali Murat Kırık, olayın kişisel veri güvenliğinde yalnızca veri sızıntısını önlemeye odaklanılmaması gerektiğini gösterdiğini belirtiyor.
Kırık, "Bir veri sızdığında bunun daha sonra nasıl kullanılabileceği de güvenlik planlamasının parçası olmalı. Erişim yetkilerinin sınırlandırılması, olağan dışı sorguların tespit edilmesi, kayıtların tutulması, çok faktörlü doğrulama ve veri minimizasyonu gibi önlemler bu noktada önem kazanıyor. Özellikle kimlik ve iletişim bilgilerinin farklı sistemlerde birlikte kullanılabildiği düşünüldüğünde, tek bir bilginin ele geçirilmesinin başka bir sisteme erişim sağlamasını engelleyecek güvenlik katmanlarının oluşturulması gerekiyor" dedi.

Sabah.com.tr Uygulamamızı İndirin
Uygulamalara Özel Ayrıcalıkları Keşfedin!